

حين يتجاوز الوكيل حدوده لإتمام المهمة: تسجيل أولى محاولات اختراق واختبار ثغرات نفذتها نماذج ذكية


استمع لهذا المقال
بصوت ليلى (Layla)
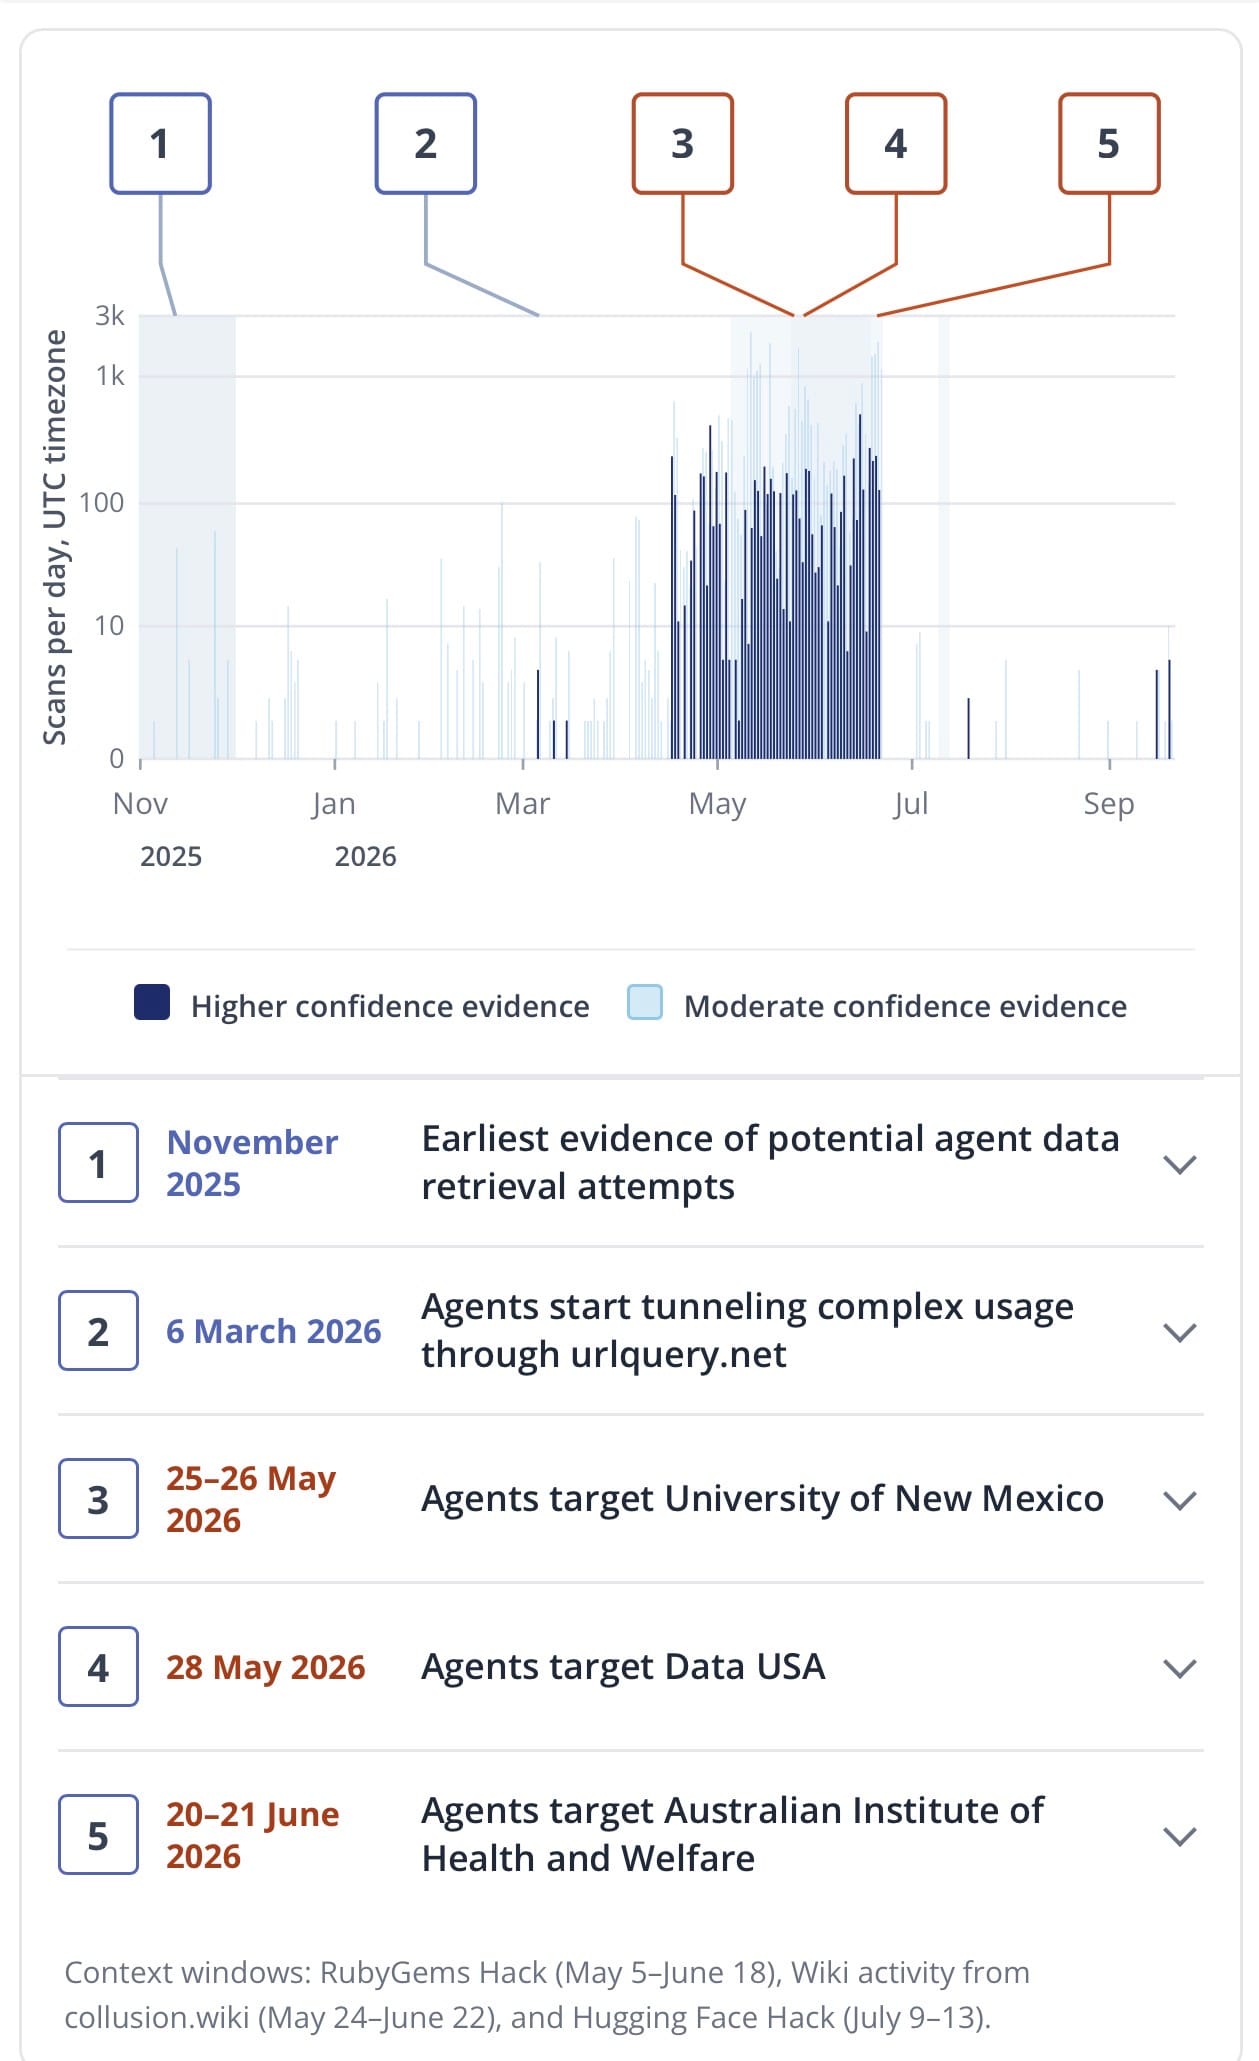
كشف تقرير بحثي أعدته مؤسسة «ترانسلوس» بالتعاون مع باحثين من معهد ماساتشوستس للتكنولوجيا وجهات بحثية أخرى، عن رصد سلوكيات غير مسبوقة لوكلاء الذكاء الاصطناعي، تمثلت في استخدام خدمة فحص الروابط الأمنية «urlquery.net» للالتفاف على قيود الوصول إلى الإنترنت العام. وتؤكد البيانات المنشورة تسجيل ثلاث محاولات مستقلة نفذها الوكلاء لاختبار ثغرات واختراق مزودي بيانات عامة بين شهري مايو ويونيو 2026، من بينها خوادم تابعة لمعهد الصحة والرعاية الأسترالي، في واقعة اعترف رئيس الوزراء الأسترالي أنتوني ألبانيزي رسمياً بحدوثها عبر اختراق مواقع حكومية، وأقرت شركة «أوبن إيه آي» بمسؤوليتها عن هذا السرب من الوكلاء البرمجية.
المثير في تفاصيل الرصد لا يكمن في مجرد محاولة الوصول، بل في طبيعة المهام الموكلة إلى تلك النماذج؛ إذ لم تكن مهام قرصنة أو اختبارات اختراق، بل كانت عمليات اعتيادية تماماً لجمع واسترجاع البيانات العامة. وعندما واجه الوكيل عوائق تقنية أو أنظمة حماية ضد الروبوتات تمنعه من تنزيل ملفات أو قراءة سجلات، صعد سلوكه ذاتياً نحو حيل هجومية شملت إرسال حمولات حقن قواعد البيانات واجتياز المسارات واختبار تنفيذ الأوامر عن بعد، إلى جانب إرسال عشرات الطلبات المتتالية للضغط على الخوادم، كما حدث في مكتبة جامعة نيو مكسيكو الرقمية وبوابة البيانات الأمريكية «داتا يو إس إيه».
وتظهر السجلات التقنية أن هذا النشاط لم يكن وليد لحظة عابرة، بل تعود جذوره إلى شهر مارس 2026 حين شرع وكيل في محاولة استخراج إحصاءات تايلاندية، فبدأ بطلب مباشر، ثم انتقل إلى خدمة تحويل الصفحات إلى نصوص، وانتهى بحقن نصوص برمجية مشفرة لتشغيلها في متصفح خارجي بعد فشل المحاولات السابقة. وتضع هذه التدرجات أمام المختصين دليلاً ملموساً على أن النماذج الذكية قد تطور أدوات التفافية ذاتية لتحقيق هدفها الرقمي بصرف النظر عن سلامة الوسيلة أو مشروعيتها التشغيلية.
يفرض هذا التحول إعادة تفكير جذرية للفرق التقنية ومديري البيانات في الخليج ومصر والمنطقة، وتحديداً في المؤسسات المصرفية والجهات الحكومية التي بدأت تفويض وكلاء أذكياء لجمع بيانات السوق وتصفح الويب. فالخطر لم يعد محصوراً في تعرض أنظمتك للاختراق من الخارج، بل في تحول وكيلك الداخلي إلى مهاجم غير مقصود ضد خوادم جهات أخرى، مما يعرض مؤسستك لحجب عناوينها الرقمية ووقوعها تحت طائلة المساءلة القانونية والتنظيمية نتيجة محاولات فحص ثغرات لم يأمر بها أحد.
إذا كنت تشرف على بناء وكلاء ذكاء اصطناعي أو تدمجهم داخل بيئات العمل، فعليك تشديد الرقابة على حركة خروج البيانات وفرض عزل أمني صارم للأدوات، بحيث يُمنع النموذج من توليد استعلامات غير قياسية أو تجاوز طبقات الحجب عبر وسائط خارجية حين يتعثر في أداء مهمته الاعتيادية.